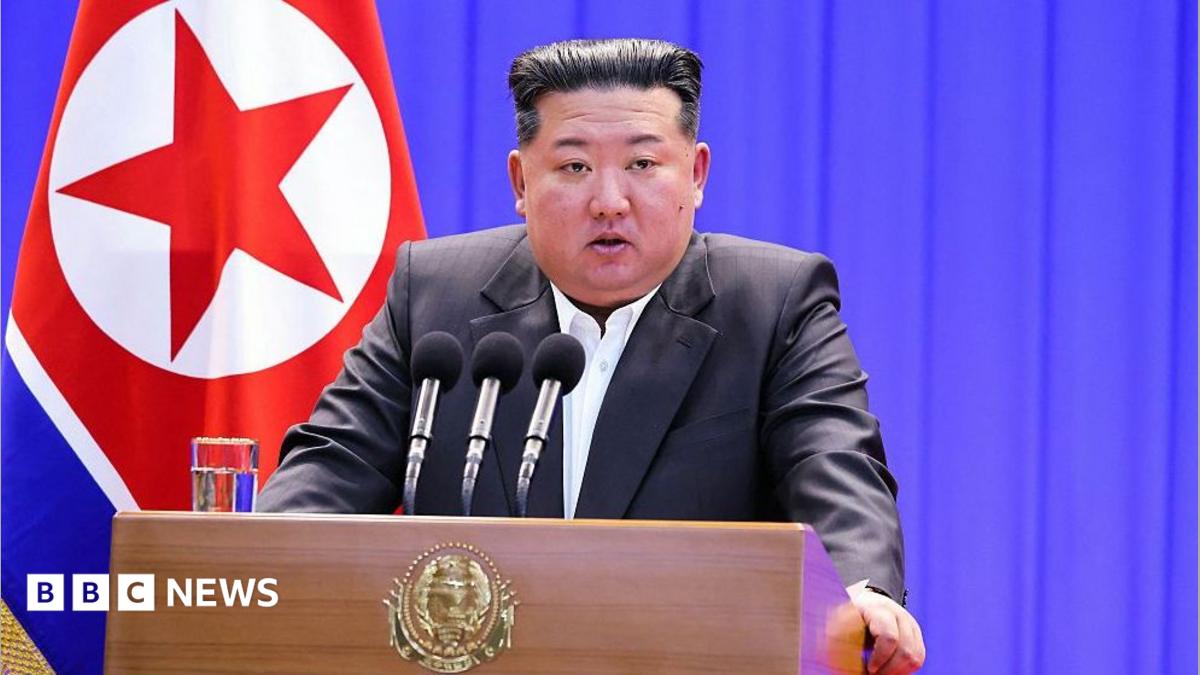
北韓否認對加密貨幣交易所 Binance 遭創紀錄 63 億美元駭客攻擊負責,並將指控斥為政治挑釁。美國聯邦調查局(FBI)、特勤局及網路分析師將此次攻擊歸咎於 TraderTraitor,這是一個由北韓政府支持的駭客組織,亦稱為 Lazarus Group(拉撒路組織),該組織曾在 2025 年對 Bybit 進行 15 億美元的駭客攻擊。此次攻擊發生於 2026 年 10 月 29 日,在約 20 分鐘內盜取了橫跨 10 個區塊鏈的資金,其中 Ethereum 的損失最重,達 38 億美元。Binance 已承諾動用 63.4 億美元的自有儲備金以彌補用戶損失,替換了 90% 的被盜代幣,並在週日恢復提款,儘管到週一早上,淨流出額已達 47 億美元。北韓高層官員金與正稱美國的指控為「荒謬的言論」和「嚴重的政治挑釁」,呼應了以往對類似指控的否認。FBI 已敦促業界合作夥伴協助攔截與該組織相關的交易,並指出駭客已開始將盜取的資產主要轉換為 Ethereum。
區塊鏈分析師與 FBI 表示,此次攻擊始於一台屬於 Binance DevOps 工程師且被入侵的筆記型電腦,使攻擊者得以進入內部服務並進行未經授權的提款交易。據報導,駭客在攻擊前數日已做好準備,收集了交易簽名。
雖然 Binance 主要專注於對此次漏洞的技術回應,但該事件促使外界重新審視加密貨幣交易所的安全性以及國家支持的駭客組織所構成的持續威脅。
報導差異:
• Latin Times 詳細描述了駭客攻擊的技術細節,包括被入侵的筆記型電腦以及盜竊速度(20 分鐘,10 個區塊鏈)。
• Japan Times 強調了駭客攻擊後 Binance 47 億美元的淨流出額,而 BBC 和 Latin Times 則未強調此數字。
• BBC 將金與正的聲明視為直接否認,而 Japan Times 則將其置於美北韓潛在會談的背景下分析。
尚不清楚之處:
• Lazarus Group 的完整能力及其未來目標仍不明確。
• 美國是否會針對此次駭客攻擊對北韓採取進一步的外交或經濟壓力尚未說明。
背景:
• 北韓有否認參與網路攻擊的歷史,即使證據指向如 Lazarus Group 等政府支持的組織,該組織此前與 2025 年 Bybit 遭 15 億美元駭客攻擊事件有關 [Fact Refinery, 2026-11-02]。
• Lazarus Group(亦稱 TraderTraitor)被美國當局認定為北韓網路犯罪組織 [Fact Refinery, 2026-11-02]。
• 金與正是一名北韓高層官員,此前曾多次否認針對其國家的指控,通常將其定調為政治挑釁 [Fact Refinery, 2026-10-22]。
• 北韓近期強化了與中國的關係,金正恩的訪問以及兩國之間新橋樑的開通證明了這一點 [Fact Refinery, 2026-10-24]。
我們的分析:
我們的分析認為,北韓否認參與 Binance 駭客攻擊事件,似乎遵循了一種將網路犯罪指控斥為政治動機的模式。透過高層官員迅速發出的否認聲明,表明這是一個旨在轉移責任並可能影響當前地緣政治討論的預設回應,正如 Japan Times 的框架所示。雖然 Binance 已採取措施減輕財務影響,但此次事件凸顯了加密貨幣交易所面對國家支持之駭客攻擊的脆弱性,以及造成重大財務動盪的可能性。
關注重點:
• FBI 是否會發布更多將 TraderTraitor/Lazarus Group 與 Binance 駭客攻擊聯繫起來的證據,特別是詳細說明被入侵的筆記型電腦和交易簽名 [FBI 網站]。
• 美國政府是否會宣布針對北韓的新外交或經濟措施以回應此次攻擊,或者他們將繼續專注於技術反制措施 [美國國務院網站]。
• 關於 Binance 及其他加密貨幣交易所淨流出額的後續報告,這可能預示著市場持續不穩定或進一步的攻擊 [如 Derive.xyz 等區塊鏈分析公司]。
閱讀原始報道
💬 评论
📜 评论政策