साइबर हमलों ने पूरे यूरोप में सुपरमार्केट प्रशीतन प्रणालियों को बाधित किया, भोजन बर्बाद
AI-संश्लेषित · पूर्वाग्रह हटाया · केवल तथ्य
2 स्रोत: 2 वाम · 0 केंद्र · 0 दक्षिण
Facts are sacred. Opinion is labelled.
Image: Bbc Us
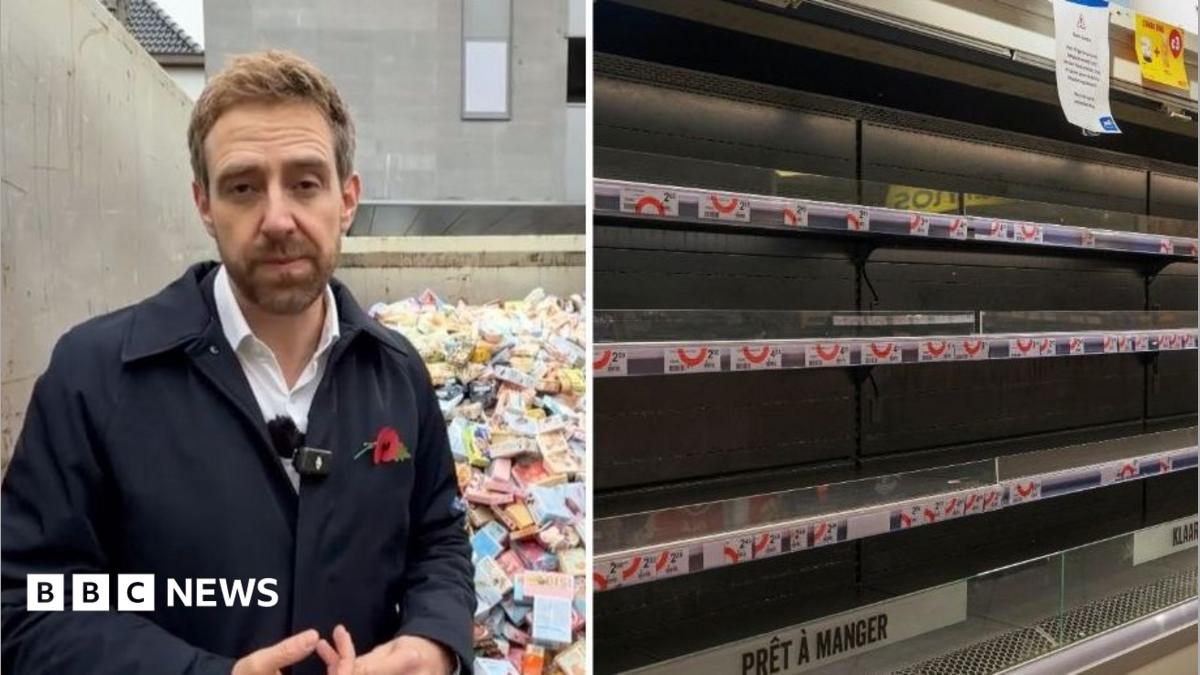
एक साइबर हमले ने बेल्जियम, लक्ज़मबर्ग, स्वीडन, आयरलैंड, नीदरलैंड, एस्टोनिया और फिनलैंड के दर्जनों सुपरमार्केट में प्रशीतन (refrigeration) प्रणालियों को प्रभावित किया है, जिससे भोजन की भारी बर्बादी हुई है। बेल्जियम और लक्ज़मबर्ग में Delhaize सुपरमार्केट विशेष रूप से प्रभावित हुए, जहाँ लगभग 40 स्टोरों ने समस्याओं की सूचना दी। बेल्जियम के होइलाआर्ट (Hoeilaart) में एक Delhaize शाखा में, पिज्जा और आइसक्रीम सहित बड़ी मात्रा में जमे हुए भोजन को अनुपयोगी माना गया, और शाखा ने नुकसान का अनुमान €100,000 (लगभग £83,500) से अधिक लगाया है। पिछले महीने फ्रांस में सुपरमार्केट प्रशीतन प्रणालियों को निशाना बनाने वाले इसी तरह के हमले हुए थे।
यह घटना खाद्य खुदरा विक्रेताओं के खिलाफ साइबर हमलों के एक पैटर्न का हिस्सा है। हालांकि विशिष्ट हमलावरों और उनके उद्देश्यों के बारे में अभी स्पष्टता नहीं है, लेकिन इन हमलों के परिणामस्वरूप खराब होने वाले सामानों के नष्ट होने से तत्काल वित्तीय हानि हुई है। व्यवधान का यह पैमाना सुपरमार्केट प्रशीतन जैसे महत्वपूर्ण बुनियादी ढांचे की साइबर खतरों के प्रति संवेदनशीलता को उजागर करता है। इन हमलों ने सुपरमार्केट को अपने साइबर सुरक्षा उपायों का आकलन करने और भविष्य की घटनाओं को रोकने के लिए सुरक्षा उपाय लागू करने के लिए प्रेरित किया है।
किसी भी दक्षिणपंथी आउटलेट ने इस खबर की रिपोर्ट नहीं की।
पृष्ठभूमि
- सुपरमार्केट प्रशीतन प्रणालियों को निशाना बनाने वाले साइबर हमलों की पहली रिपोर्ट पिछले महीने फ्रांस में आई थी, जिससे भोजन की भारी बर्बादी और नुकसान हुआ [Fact Refinery, 2026-11-02]।
- फ्रांस में हमलों ने Danfoss द्वारा आपूर्ति किए गए कंट्रोलर्स को निशाना बनाया, जिसमें हैकर्स ने थर्मोस्टैट्स में हेरफेर किया और अलार्म को अक्षम कर दिया [Fact Refinery, 2026-11-02]।
- Sabcobel, जो एक बेल्जियम प्रशीतन प्रणाली स्थापना कंपनी है, ने इन हमलों का कारण हैकर्स द्वारा इवेपोरेटर्स को डीफ्रॉस्ट मोड में बदलना बताया [Fact Refinery, 2026-11-02]।
- फ्रांस ने अक्टूबर में व्यापक विरोध प्रदर्शनों और दंगों का अनुभव किया, जो शुरू में स्कूलों की स्थिति के कारण शुरू हुए और बाद में जीवन यापन की लागत और पुलिसिंग के बारे में व्यापक शिकायतों में बदल गए [Fact Refinery, 2026-10-24]।
- हमारा विश्लेषण
- हमारा विश्लेषण यह है कि ये साइबर हमले महत्वपूर्ण बुनियादी ढांचे, विशेष रूप से खाद्य आपूर्ति श्रृंखला को निशाना बनाने वाले व्यवधान के एक पैटर्न का प्रतिनिधित्व करते हैं। प्रशीतन प्रणालियों को बार-बार निशाना बनाना, और खराब भोजन से होने वाले वित्तीय नुकसान, आर्थिक क्षति पहुँचाने और संभावित रूप से जनता के विश्वास को कम करने के एक जानबूझकर किए गए प्रयास का सुझाव देते हैं। कट्टर-दक्षिणपंथी आउटलेट्स द्वारा रिपोर्टिंग की कमी उल्लेखनीय है, क्योंकि वे आमतौर पर बुनियादी ढांचे की कमजोरियों और संभावित राष्ट्रीय सुरक्षा खतरों पर ध्यान केंद्रित करते हैं।
- क्या देखें
- हमलों के पीछे के कर्ताओं और उनके बताए गए उद्देश्यों की पुष्टि, संभवतः कानून प्रवर्तन या साइबर सुरक्षा एजेंसियों के माध्यम से [विभिन्न स्रोत]।
- सभी प्रभावित देशों में भोजन की बर्बादी और वित्तीय नुकसान की सीमा, जैसा कि सुपरमार्केट श्रृंखलाओं और बीमा कंपनियों द्वारा रिपोर्ट किया गया है [रिटेल अर्निंग्स रिपोर्ट, बीमा दावा डेटा]।
- क्या Danfoss अपने कंट्रोलर्स में सुरक्षा खामियों और अनुशंसित अपडेट की प्रभावशीलता के बारे में और जानकारी जारी करता है [Danfoss प्रेस विज्ञप्ति/सुरक्षा बुलेटिन]।
💬 टिप्पणियाँ
📜 टिप्पणी नीति